


Релиз 2.15.0 (2026 Q3)
- Версия Kubernetes: 1.36.5
- Релиз поддерживается. См. релизную политику.
Доступные версии для перехода
| Номер исходной версии | Особенности обновления |
|---|---|
| 2.14.1 | До обновления: на узлах с Astra Linux SE 1.8.1 обновите ОС до 1.8.21; при стратегии RollingUpdate добавьте шаблон ВМ целевой версии2; если Ingress с префиксом shturval.<имя-кластера>, удалите аннотацию shturval.tech/legacy-ingress3.Во время обновления: Ceph CSI мигрирует на оператор и в кластере управления входящий HTTP-трафик обрабатывается Gateway API4. После обновления: замените шаблоны ВМ5. |
1 Если в кластере есть узлы с Astra Linux SE 1.8.1, сначала обновите на них ОС до 1.8.2 и после запустите обновление кластера. Astra Linux SE 1.8.1 и РОСА Хром (версия ядра 6.6) несовместимы с платформой 2.15.0: Cilium 1.20.4 требует поддержку BTF в ядре, в ядрах перечисленных ОС BTF не поддерживается. Подробнее — Известные ограничения.
2 При стратегии обновления RollingUpdate до запуска обновления клиентских кластеров добавьте в экземпляр провайдера шаблон ВМ целевой версии Kubernetes: без него обновление остановится. См. Узлы и шаблоны ВМ.
3 Перед обновлением кластера управления до 2.15 проверьте Ingress в ssc shturval-backend. Если в status.appliedCustomValues актуальные Ingress (с префиксом shturval и именем кластера, например, shturval.<имя-кластера>.ip-….shturval.link), удалите аннотацию shturval.tech/legacy-ingress из ClusterConfig кластера.
4 При обновлении кластера управления меняется архитектура обработки входящего HTTP-трафика: его прием и маршрутизация осуществляются через Gateway API. Также по умолчанию при обновлении до 2.15.0 для сервисов shturval-ceph-cephfs и shturval-ceph-rbd будет выполнена миграция на shturval-ceph-csi, если они были установлены в кластере.
5 Для кластеров с шаблонами ВМ после обновления подготовьте и замените шаблоны во всех группах узлов, чтобы исключить ошибки при масштабировании. См. Узлы и шаблоны ВМ.
Известные ограничения
Astra Linux SE 1.8.1 и РОСА Хром (версия ядра 6.6) несовместимы с платформой 2.15.0. В этом релизе модуль управления сетями (
shturval-networking) обновлён до Cilium 1.20.4, для работы которого требуется поддержка BTF в ядре. В ядрах перечисленных ОС такой поддержки нет. Если узлы кластера работают на Astra Linux SE 1.8.1, сначала обновите ОС до 1.8.2 и только после этого запускайте обновление кластера. Для кластеров с шаблонами ВМ Заменить операционную систему на узлах.На платформе Штурвал версии 2.15.0 заблокирована возможность создания клиентских кластеров версии 2.14.0.
Для кластеров с томами локального хранилища RawFile, обновление на 2.15.0 со стратегией
RollingUpdateне завершится успешно. Смените стратегию наInPlaceили в кластере на провайдере с CSI вместо RawFile используйте внешнее хранилище.Платформа не может быть установлена с ОС ОСнова (Onyx), в клиентских кластерах на этой ОС недоступно использование PV.
Реализовано
Инфраструктура
- Управление обновлением кластера перенесено в Cluster Manager, отдельный модуль обновления
shturval-updateне используется. - Реализован механизм управления стратегией обновления кластера. Для клиентских кластеров версии ниже 2.15 на обновленной платформе стало доступно выбрать стратегию.
- Выполнена миграция Ceph CSI на оператор:
shturval-ceph-cephfsиshturval-ceph-rbdтеперь не поставляются по отдельности — вместо них единый операторshturval-ceph-csi. - В кластере управления входящий трафик обслуживает Gateway API. Для клиентских кластеров остался выбор между NGINX Ingress Controller и Gateway API.
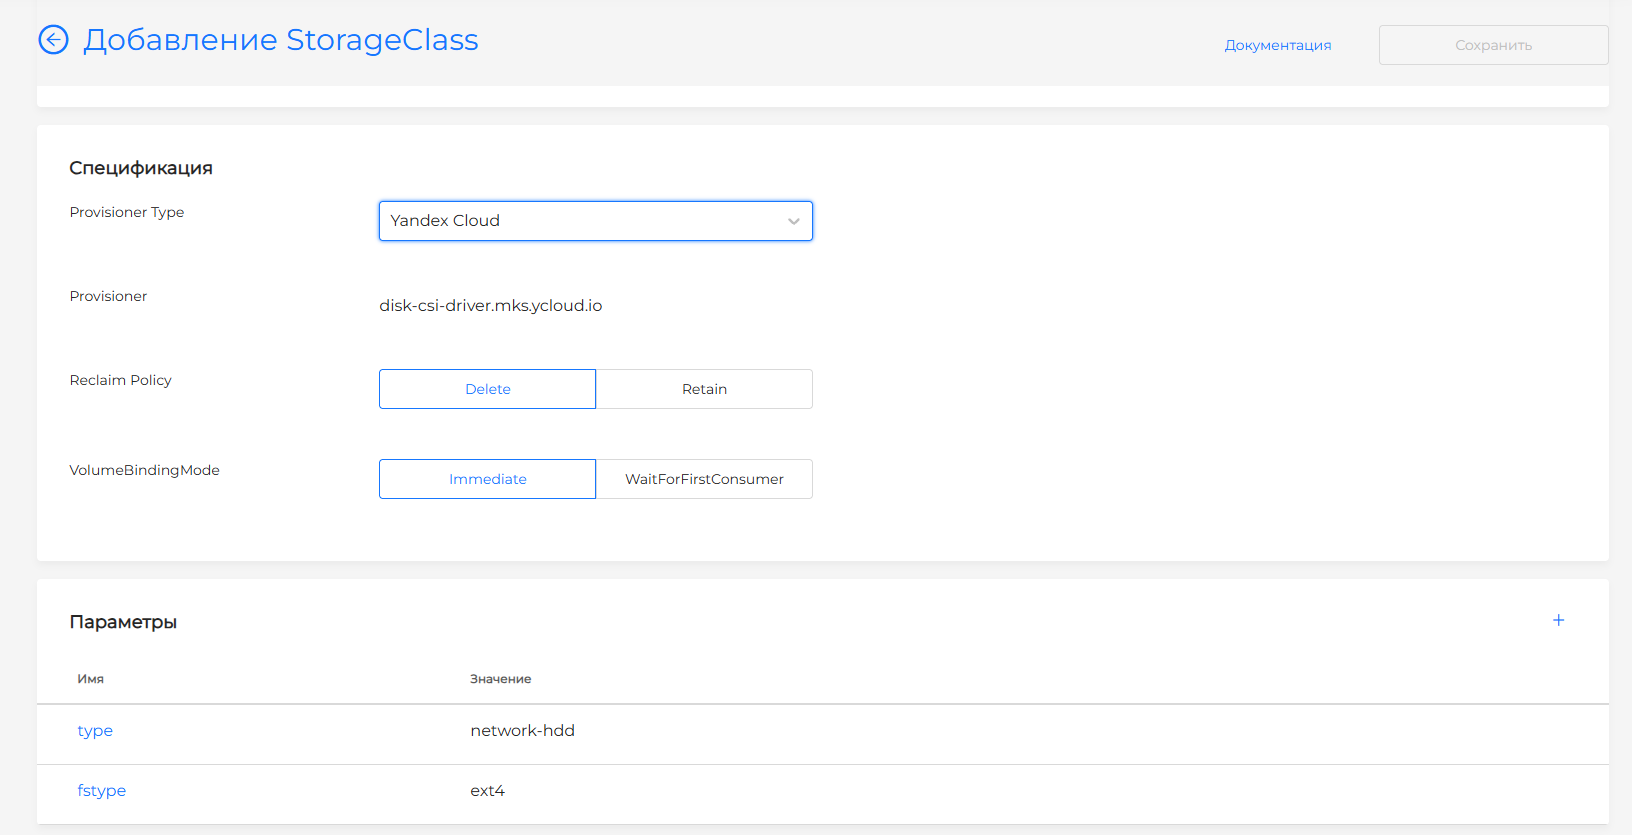
- Реализована возможность инсталляции платформы с провайдером Yandex Cloud в экспериментальном режиме. Для узлов работает Cloud Controller Manager, для дисков доступен CSI
shturval-capy-csi. - Реализовано раздельное управление клонированием диска в группах Control Plane и Worker узлов кластеров с провайдером oVirt.
- Учётные данные подключения к oVirt и Basis Dynamix перенесены в Secret.
- Доработана утилита для работы с кластером управления:
- реализован автозапуск удаления bootstrap-кластера после успешной установки кластера управления из консоли
shtil;
- журнал
shtil install-cliвыводит conditionsClusterConfigи этапы установкиClusterInfo; - отдельным флагом доступен вывод потока логов контроллеров;
- перед установкой с rootless Podman
shtilпроверяет типичные причины сбоя: отсутствиеuidmap, сессии D-Bus, контроллера cgroupcpuи user namespace.
- реализован автозапуск удаления bootstrap-кластера после успешной установки кластера управления из консоли
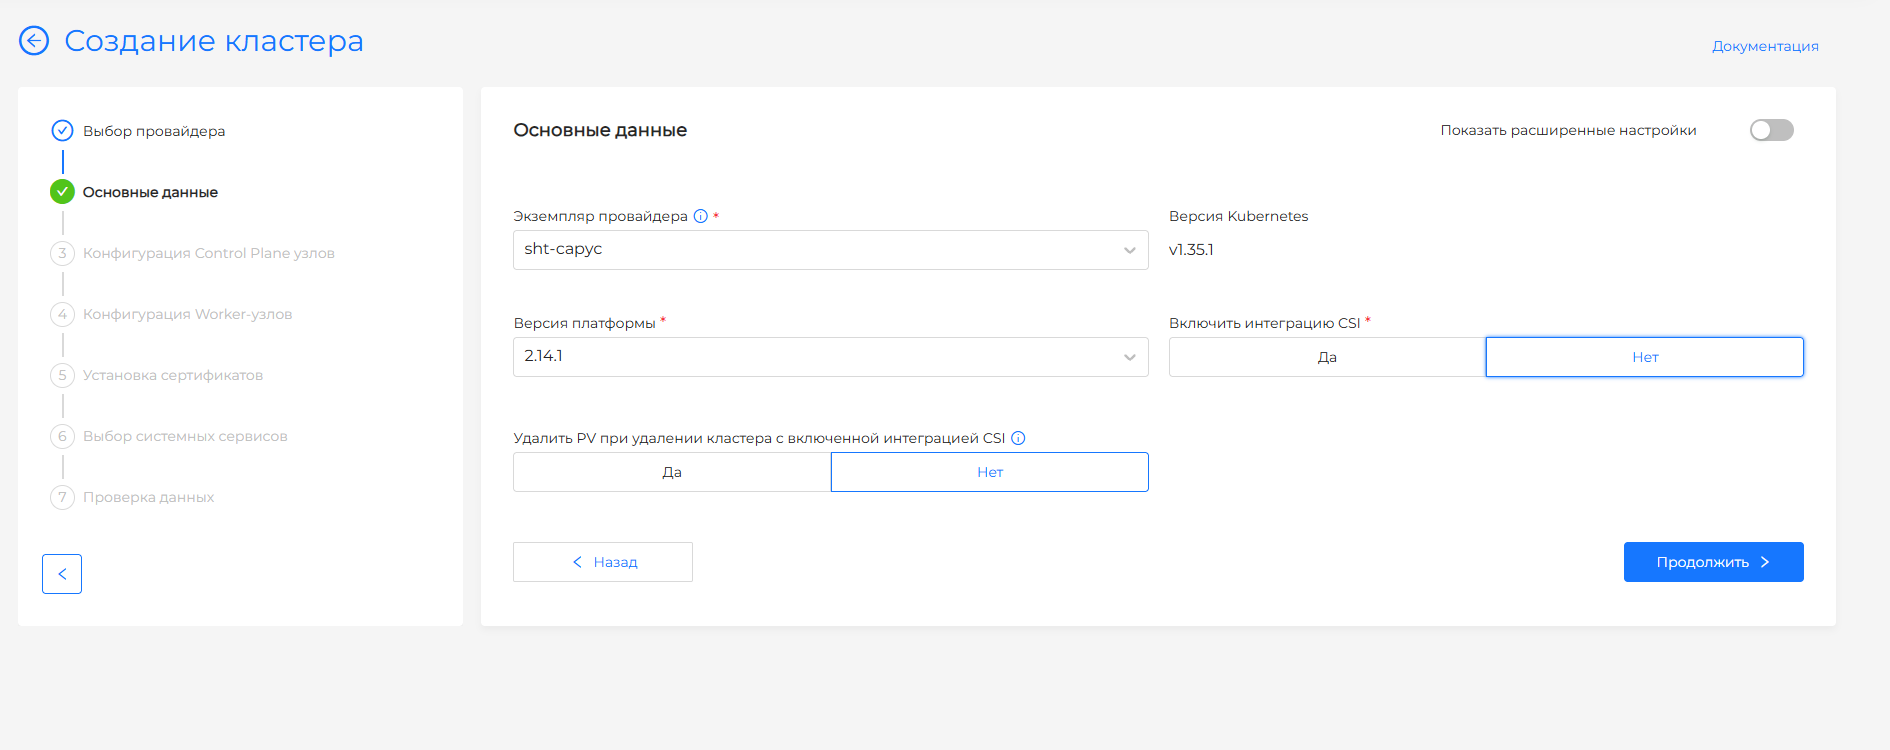
- Реализован механизм управления поведением зачистки PV при удалении кластеров с CSI (oVirt, VMware vSphere, OpenStack, VMware vCloud Director, Yandex Cloud).
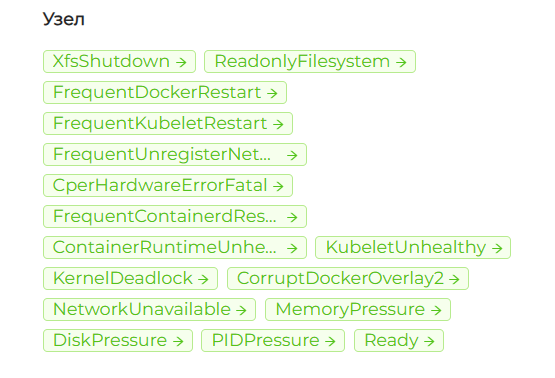
- Добавлен сервис обнаружения проблем узлов (
shturval-npd). - Изменен подход к настройке OIDC для kube-apiserver, теперь вся конфигурация задается файлом AuthenticationConfiguration.
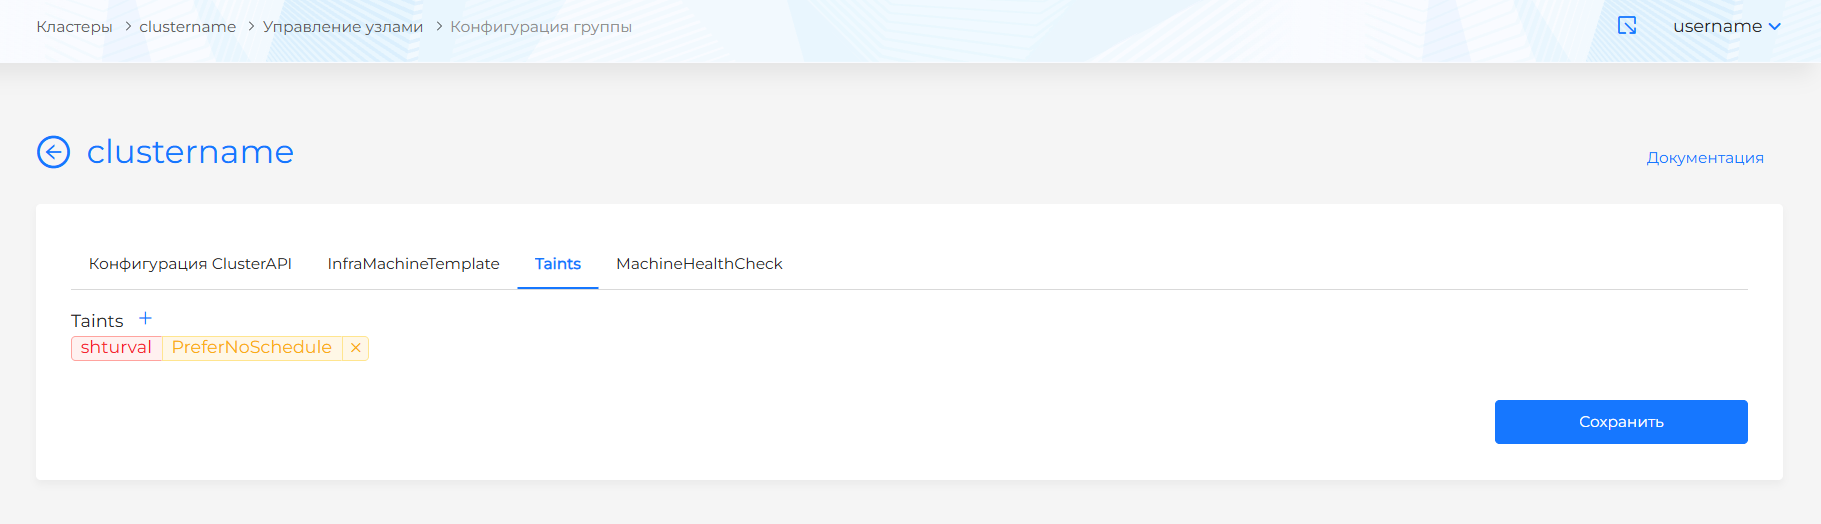
- Включен механизм Taints в
MachineDeploymentдля управления Taints на всех узлах Worker-группы. Теперь Taints можно указать не только на узлы, но и на Worker-группы узлов. - Доработаны проверки хостов в провайдере Shturval v2: итоговый статус готовности выставляется только после успешного прохождения всех обязательных проверок.
Графический интерфейс

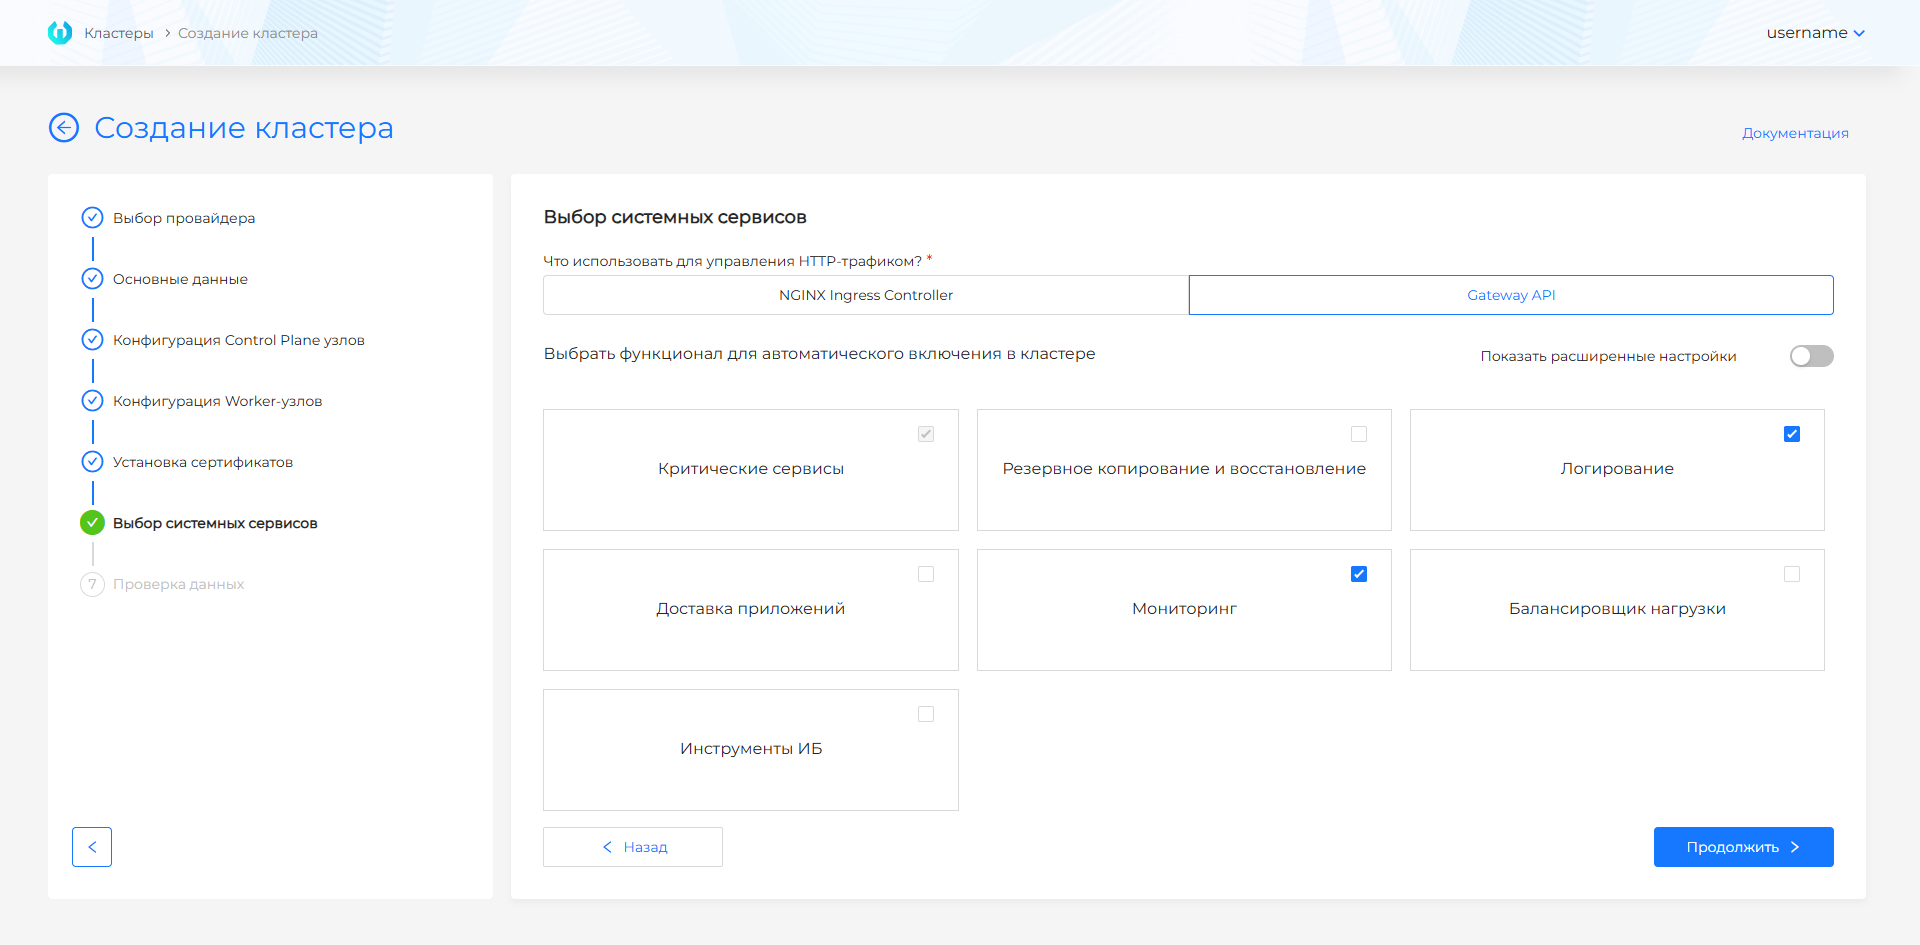
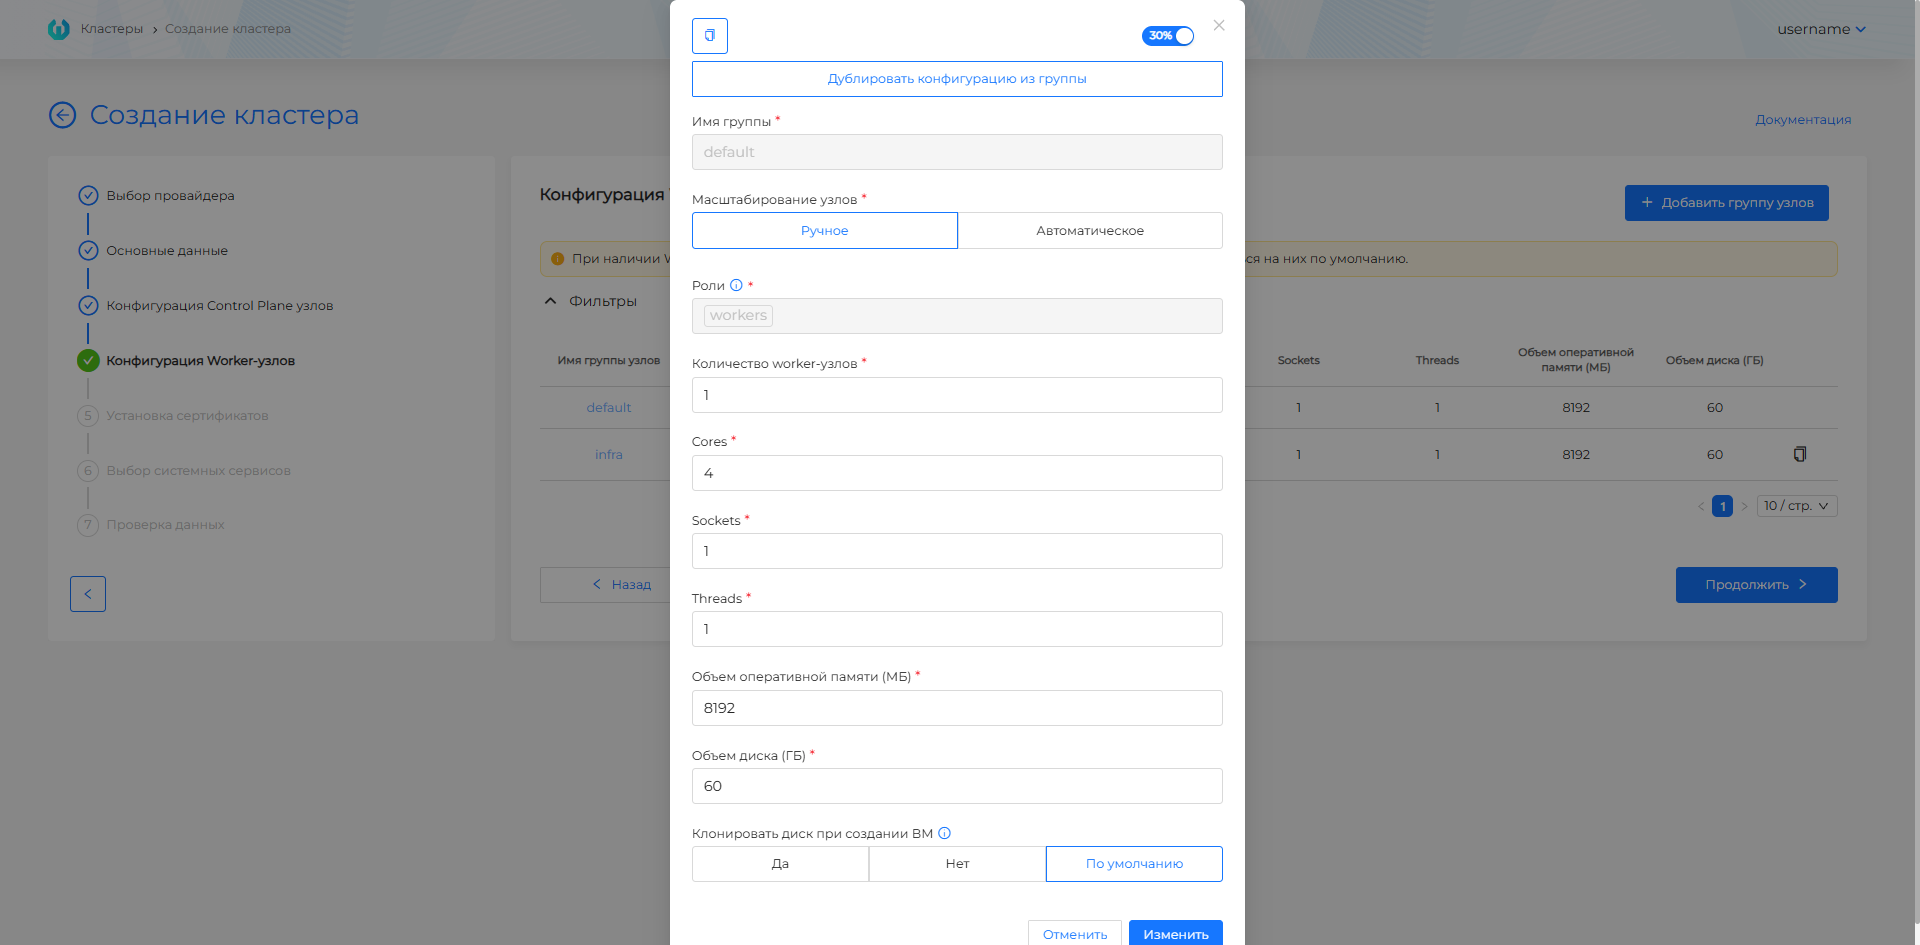
- В интерфейсе создания клиентских кластеров на шаге системных сервисов добавлен выбор способа управления HTTP-трафиком.
- На дашборде неймспейса добавлено отображение маршрутов Gateway API: HTTPRoute и GRPCRoute.
- Расширена функциональность в интерфейсах нагрузок:
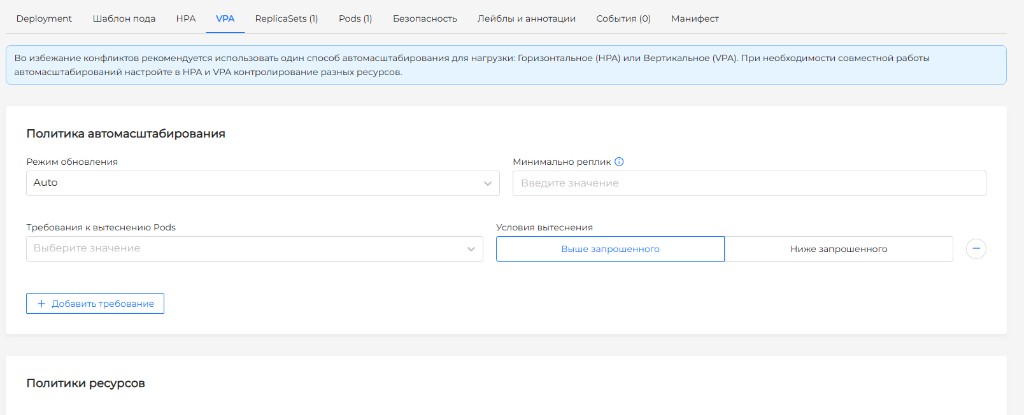
- реализован интерфейс управления вертикальным автомасштабированием (VPA) в Deployment и StatefulSet. Подробнее — VPA в нагрузках.
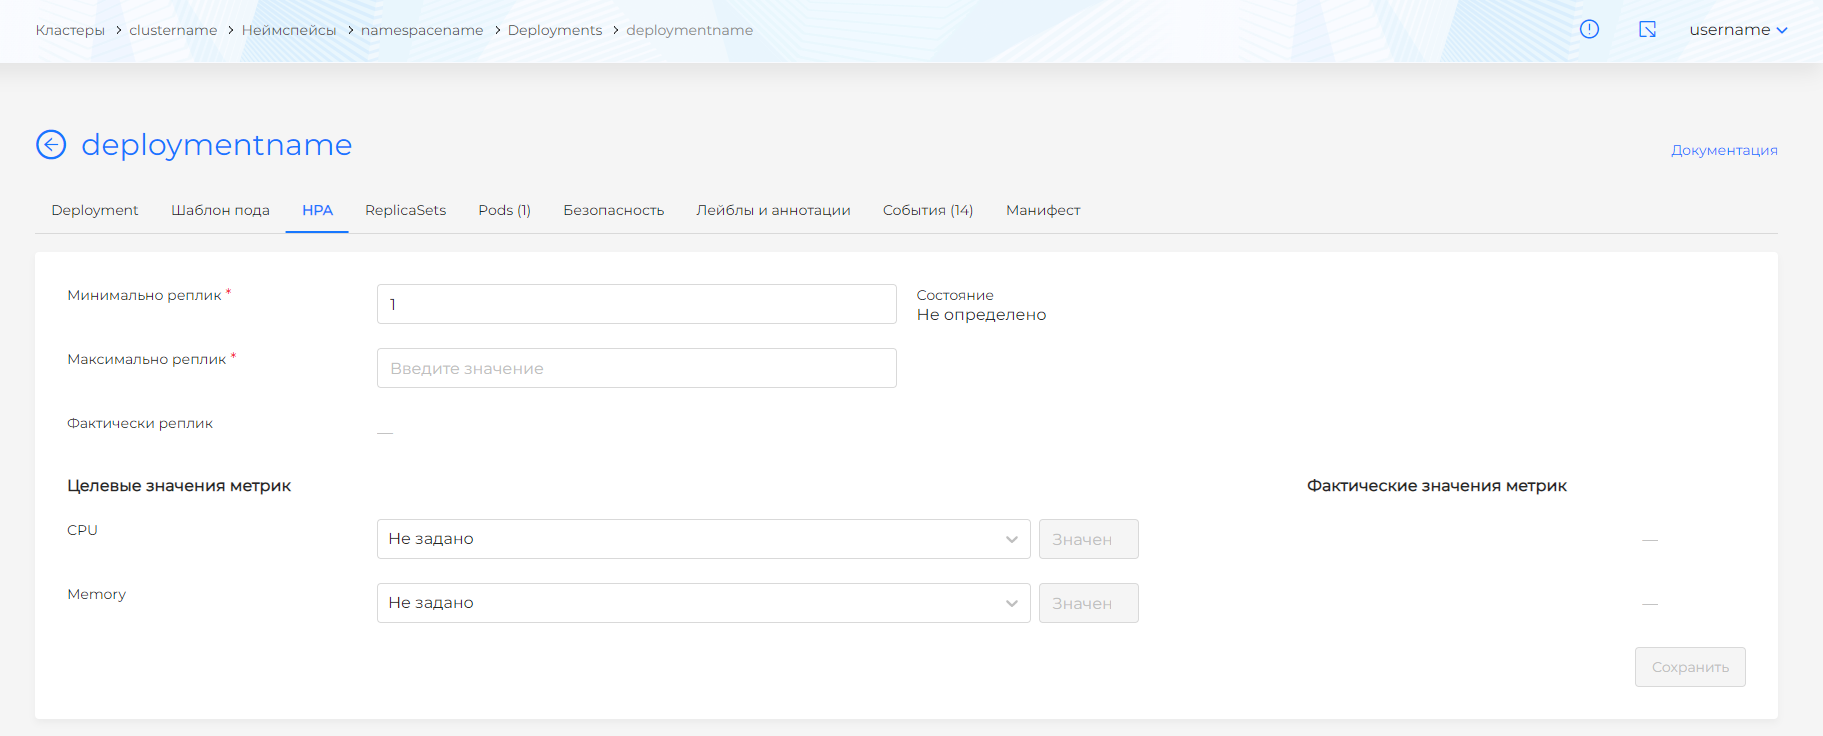
- добавлены настройки конфигурации в интерфейсе HPA. Добавлена возможность установить правила увеличения и уменьшения числа реплик: какое изменение допустимо, за какой интервал и сколько ждать, прежде чем масштаб должен измениться.
- в шаблоне пода добавлена возможность задать Node Affinity, Pod Affinity и Pod Anti-Affinity.
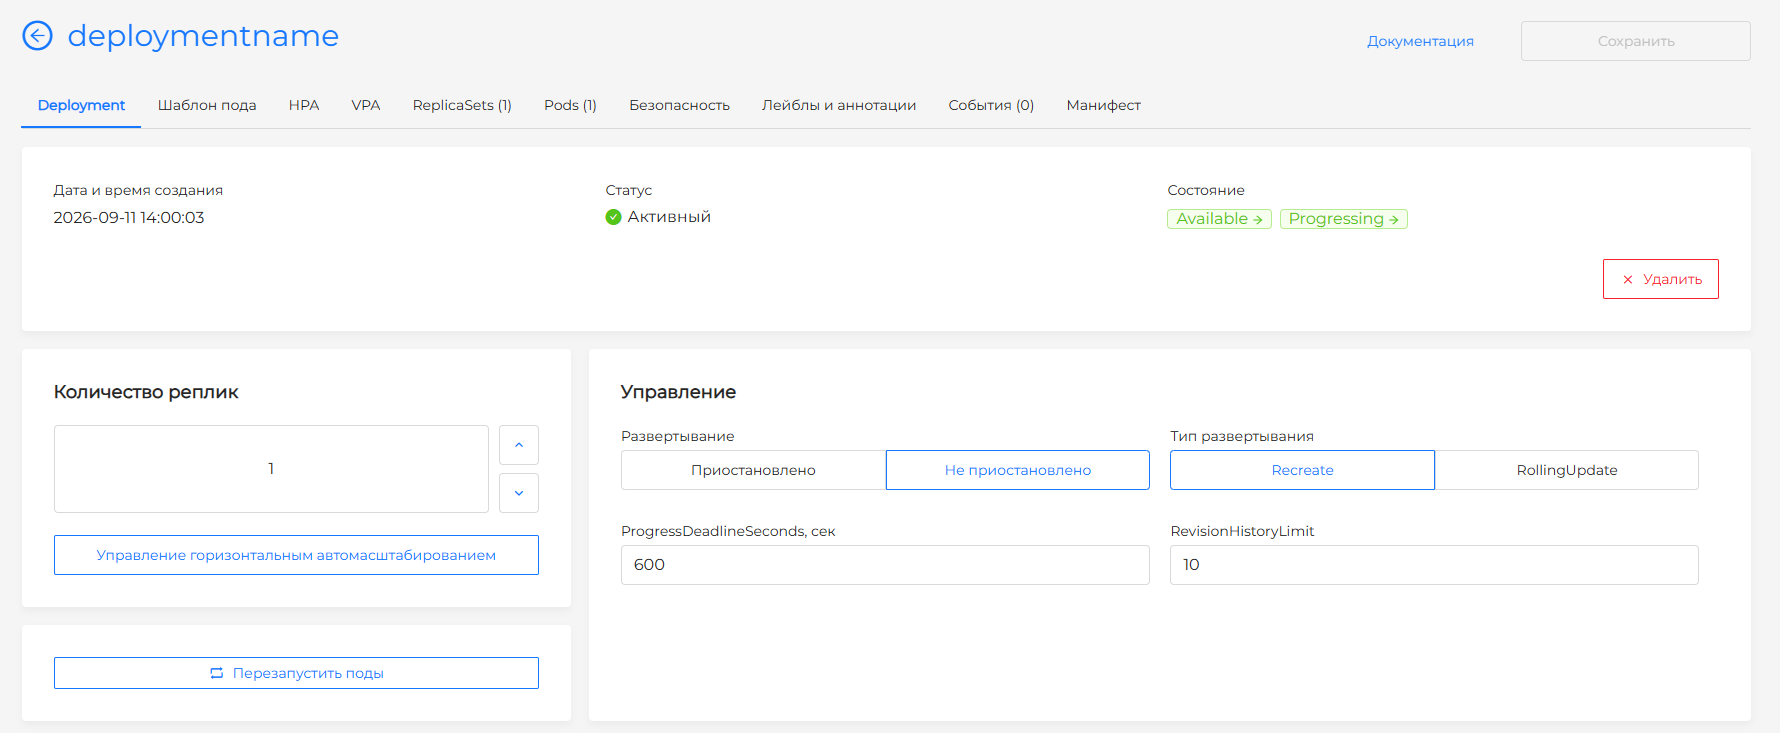
- в нагрузках Deployment, StatefulSet и DaemonSet реализована возможность перезапустить поды
rollout restartи вернуться к предыдущей ревизииrollout undo.
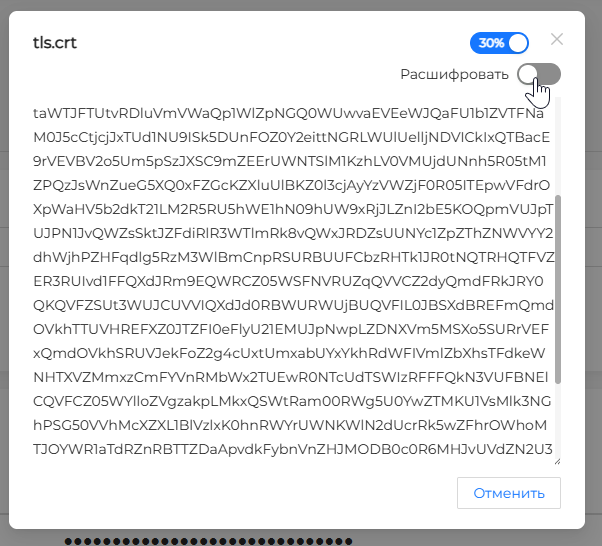
- Реализована возможность расшифровать значения сертификата и ключа в интерфейсе Secret с типом
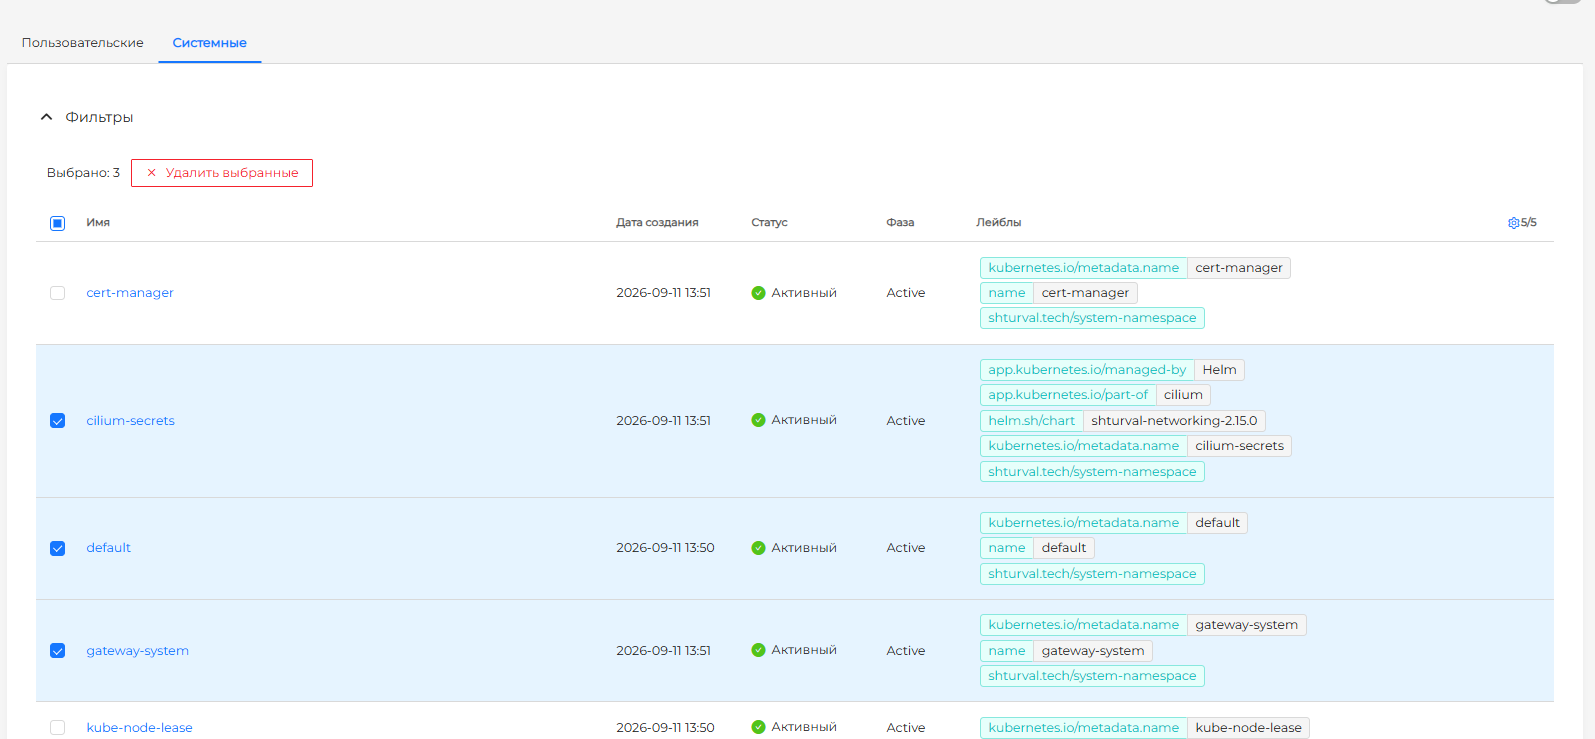
kubernetes.io/tls. - В интерфейсах списков объектов платформы, кластера и неймспейсов реализован функционал, позволяющий выполнить множественное удаление.
- Доработаны интерфейсы резервного копирования Velero:
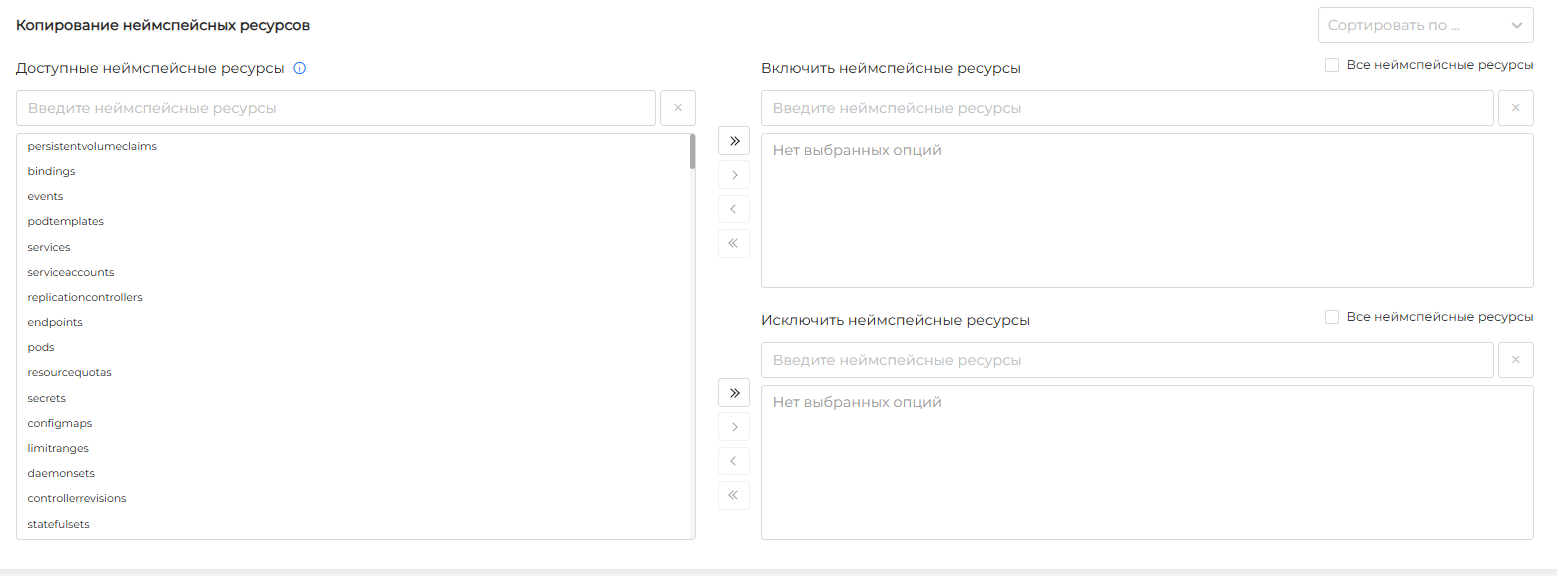
- В одноразовой резервной копии или планировщике можно одновременно указать: какие ресурсы входят в копию, а какие нужно исключить, а также выбрать все ресурсы.
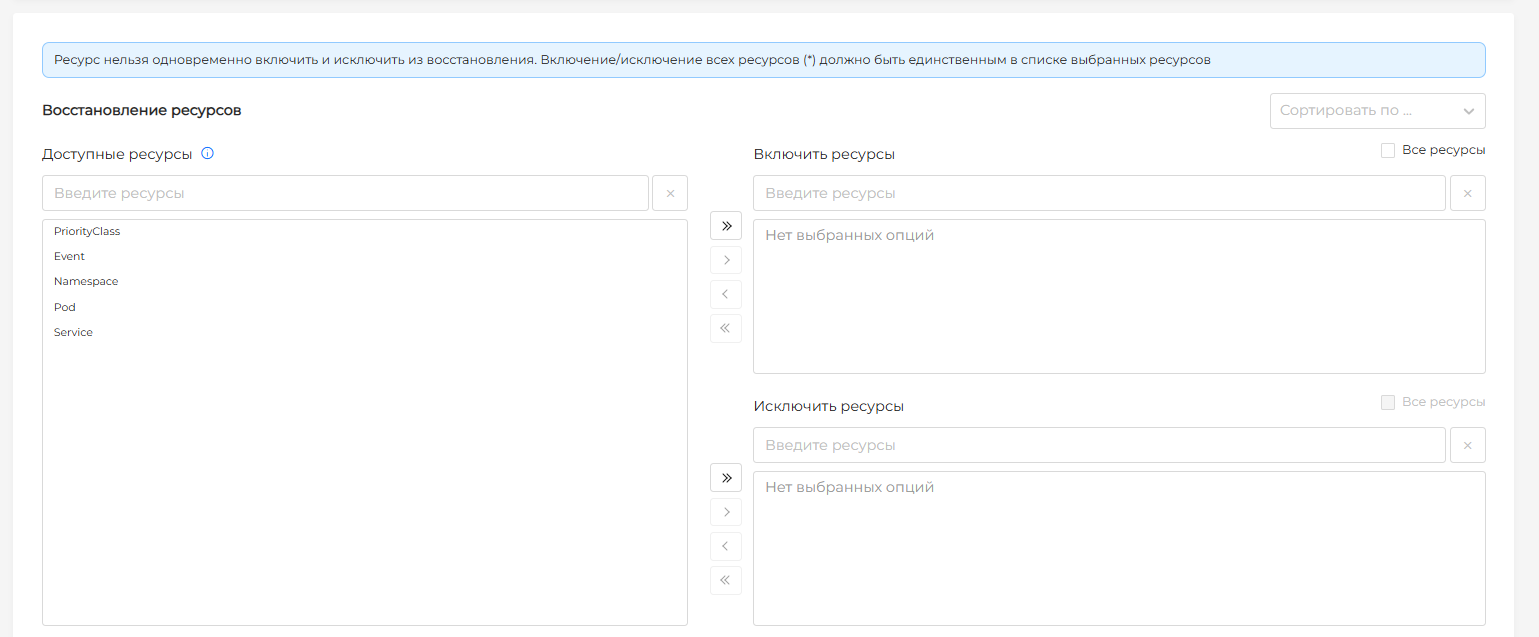
- в интерфейсе восстановления из резервной копии реализована возможность выбора ресурсов для восстановления.
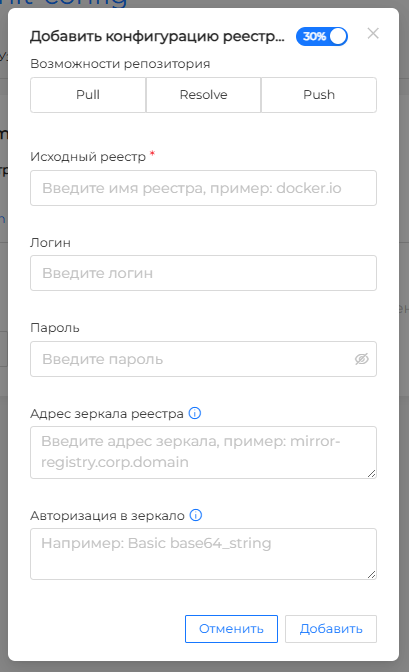
- В интерфейсе раздела Container Runtime конфигурации узлов NCI добавлена возможность подключения приватного registry.
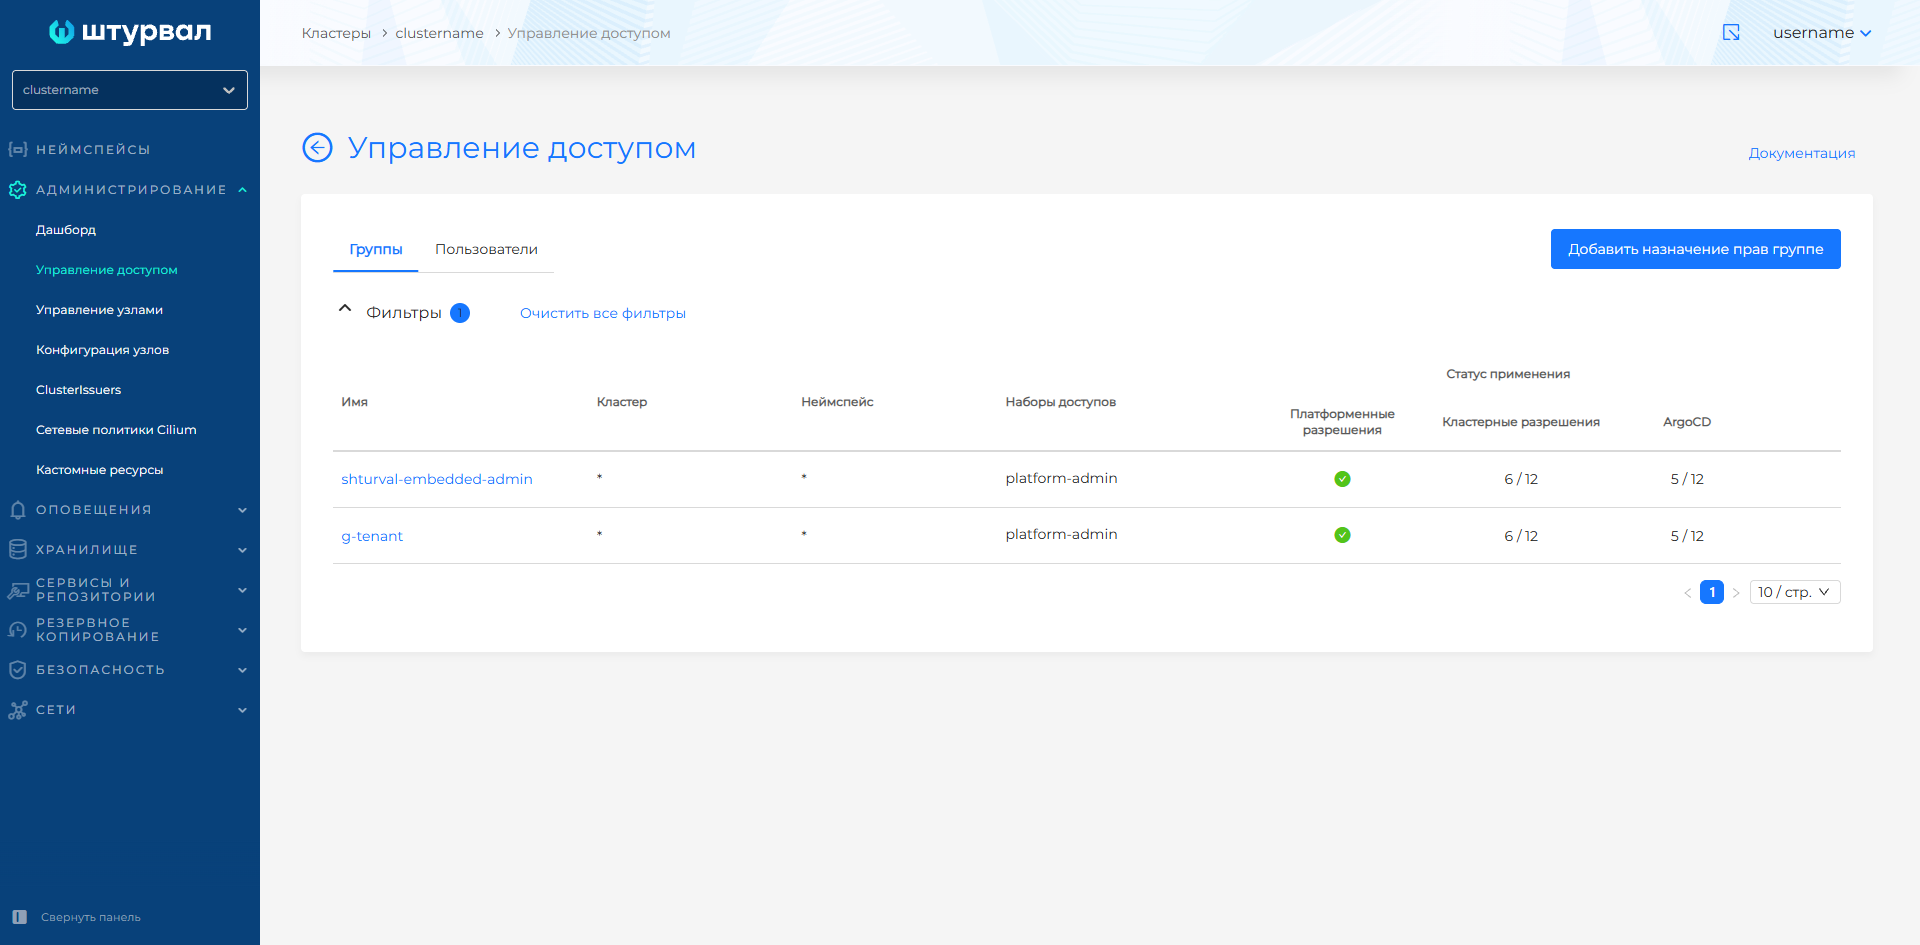
- В интерфейсах управления доступами права теперь отображаются вкладками по пользователям и группам вместо скоупов их применения.
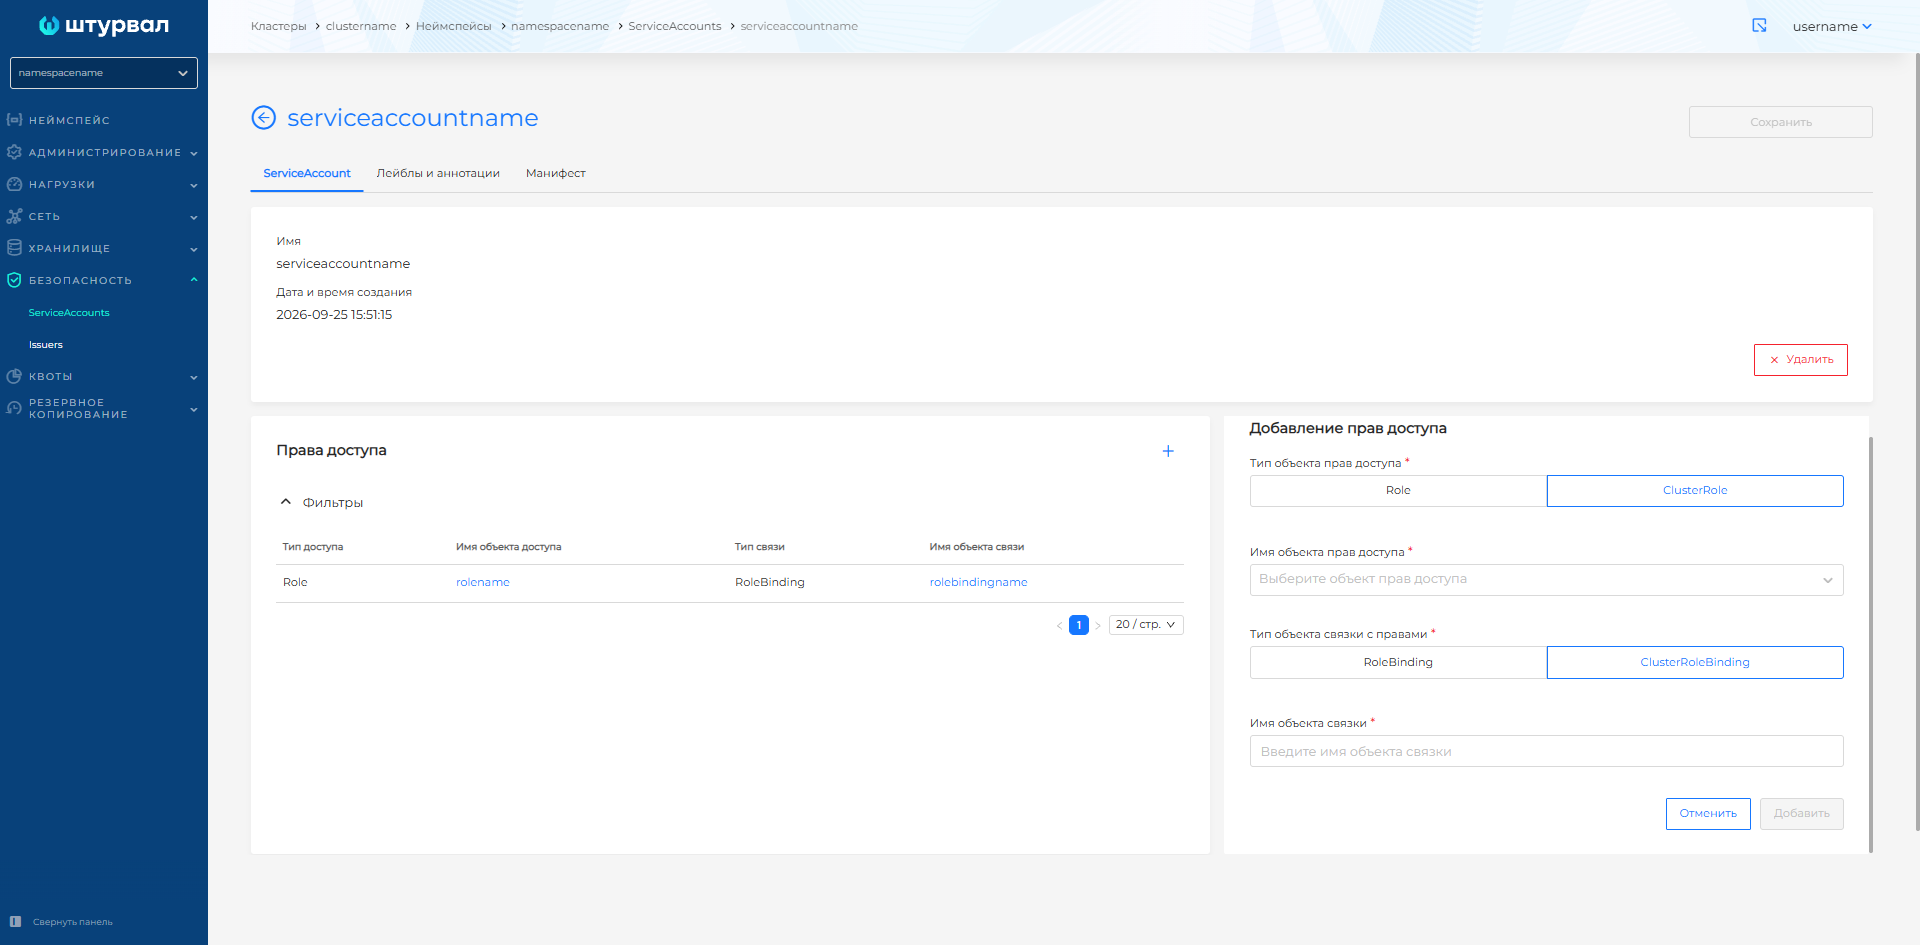
- Реализовано управление назначением прав (Role/ClusterRole, RoleBinding/ClusterRoleBinding) в интерфейсе ServiceAccount.
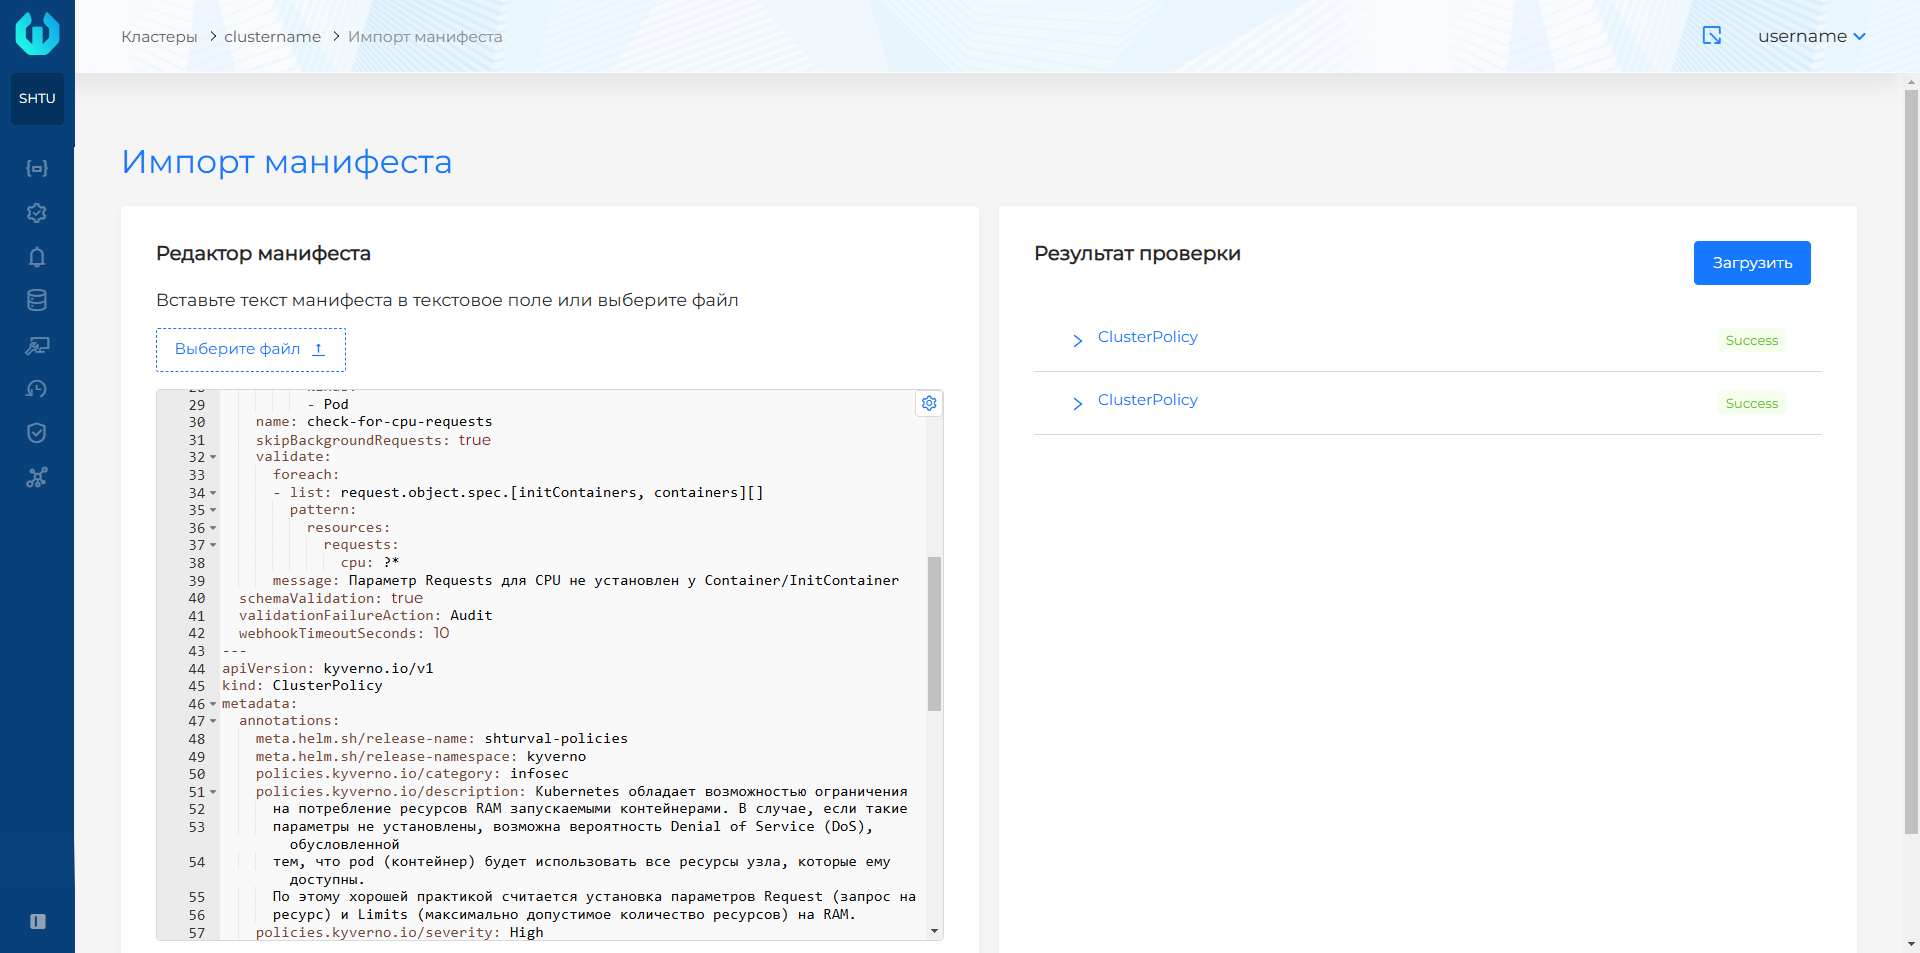
- На странице установленного сервиса кластера выведено отображение состояния применяемого SSP и реализована возможность загрузки SSP через импорт манифеста.
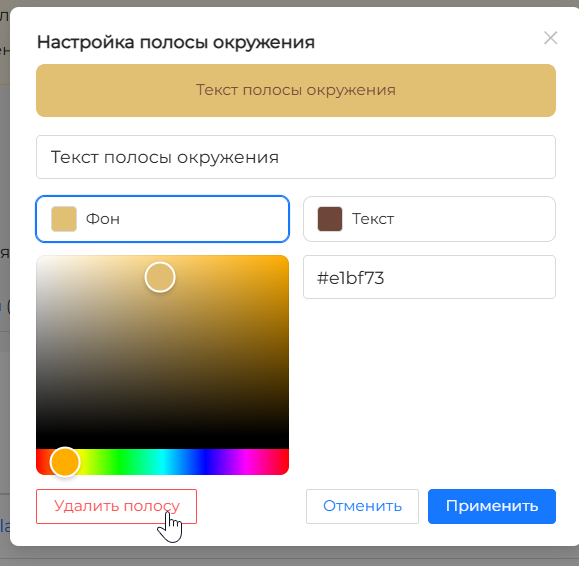
- В интерфейсе реализован экран для настройки визуальной маркировки кластера. Теперь не требуется вручную задавать hex-коды и проставлять аннотации кластера, чтобы визуально выделить интерфейс кластера.
- Обновлен дашборд развертывания кластера и инсталляции платформы. Интерфейс теперь интерактивный: прогресс этапов отображается в динамике, а на экране выводится информация, требующая внимания. Подробнее — статус развертывания.
- Добавлена возможность загрузки одновременно нескольких файлов с YAML-манифестами в интерфейсе импорта манифестов.
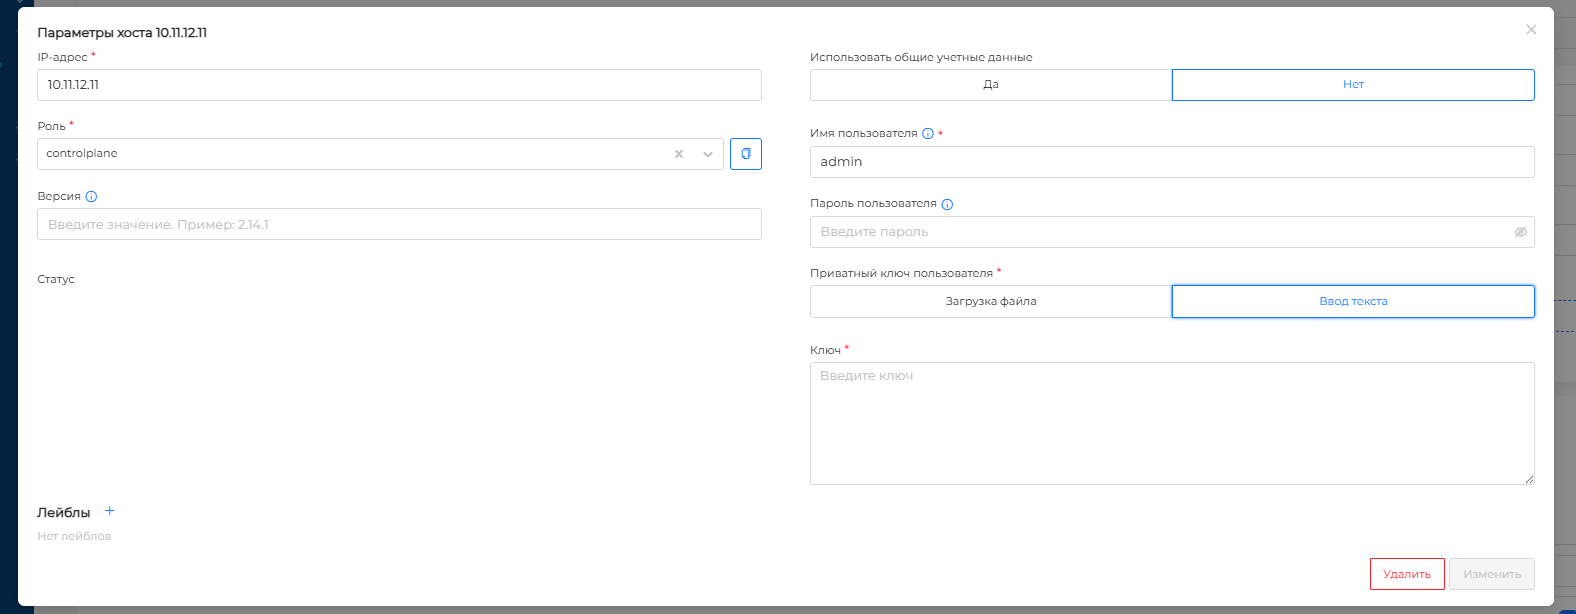
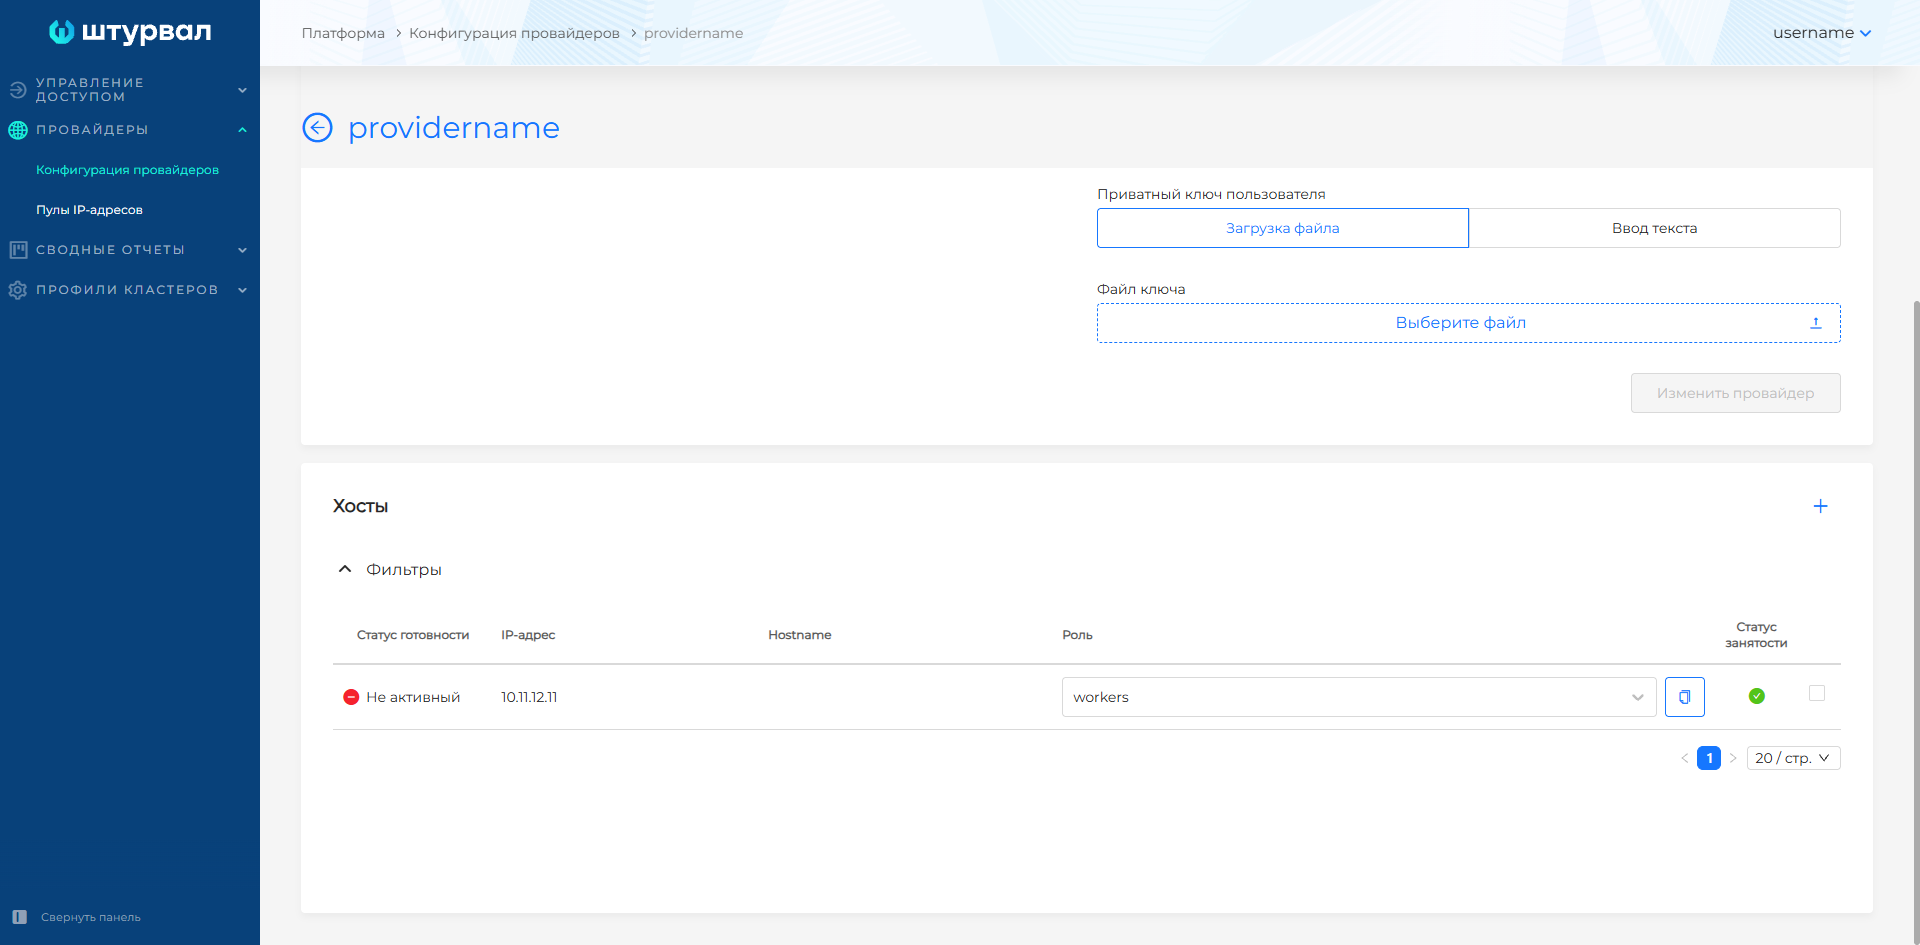
- В интерфейсе конфигурации провайдера Shturval v2 добавлена возможность указать пароль пользователя для команд через sudo и выбрать версию платформы для подготовки хостов в кластер.
Безопасность
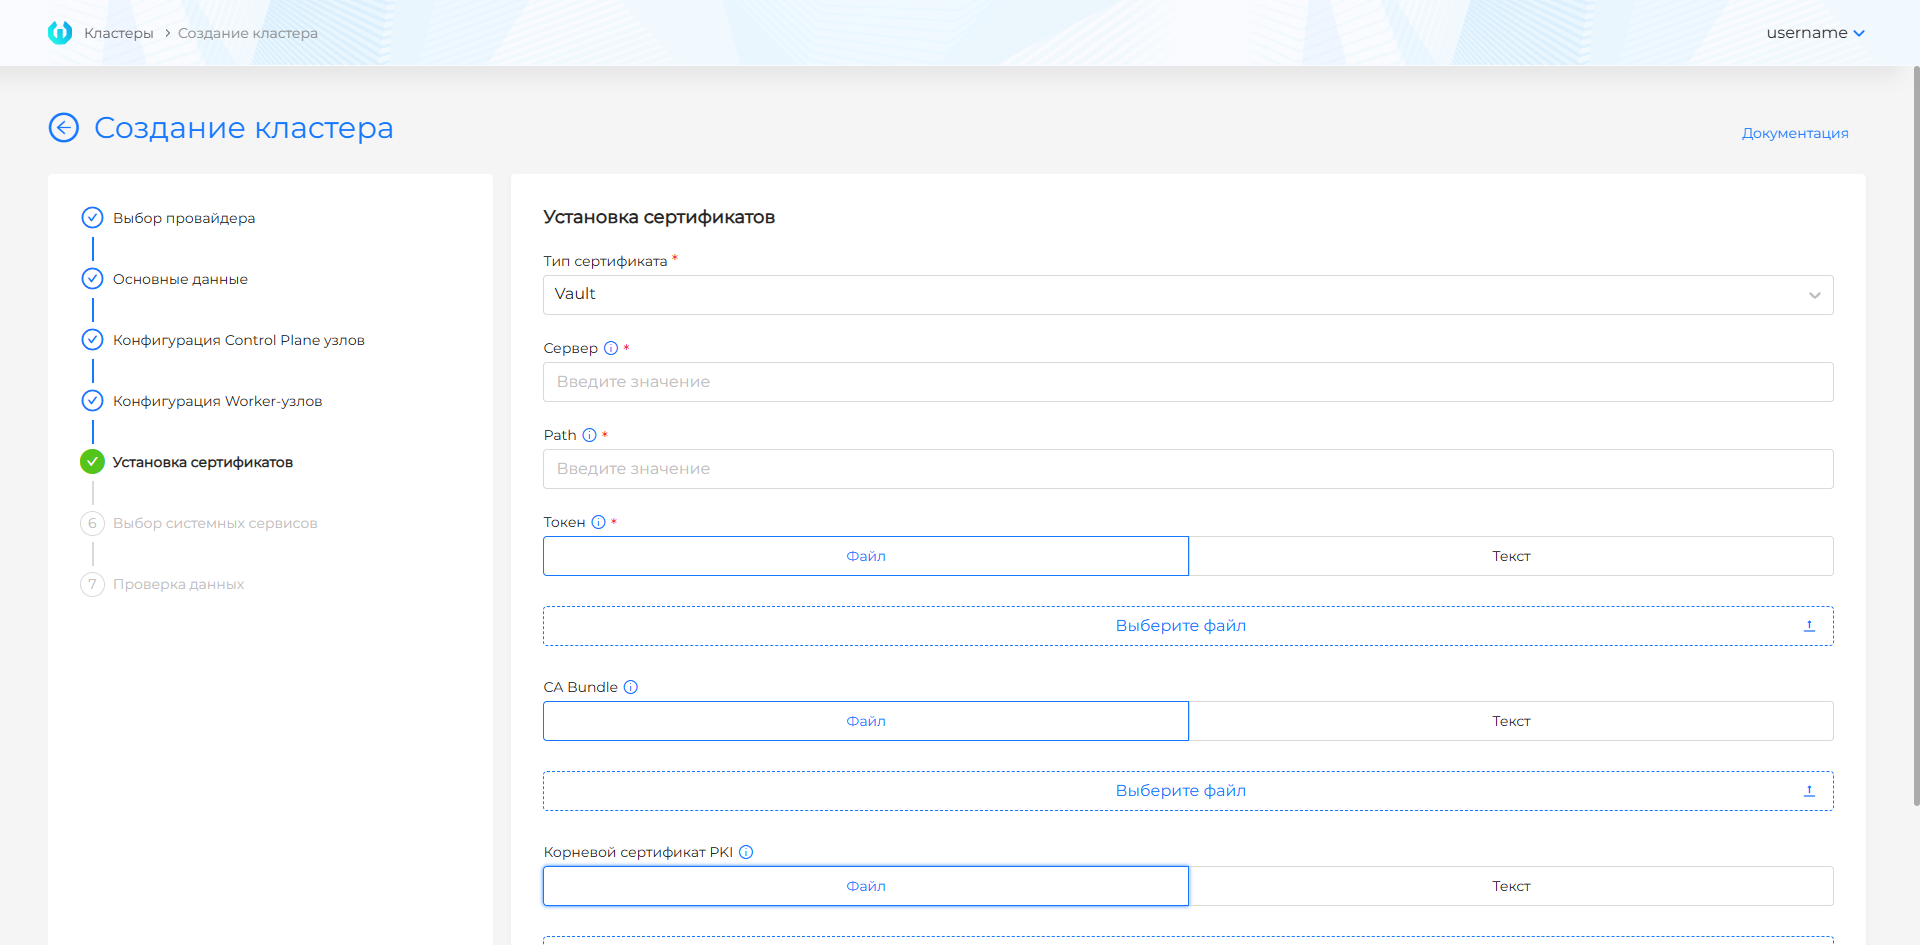
- Добавлена возможность инсталляции кластеров с сертификатами Vault и подключением к серверу по токену.
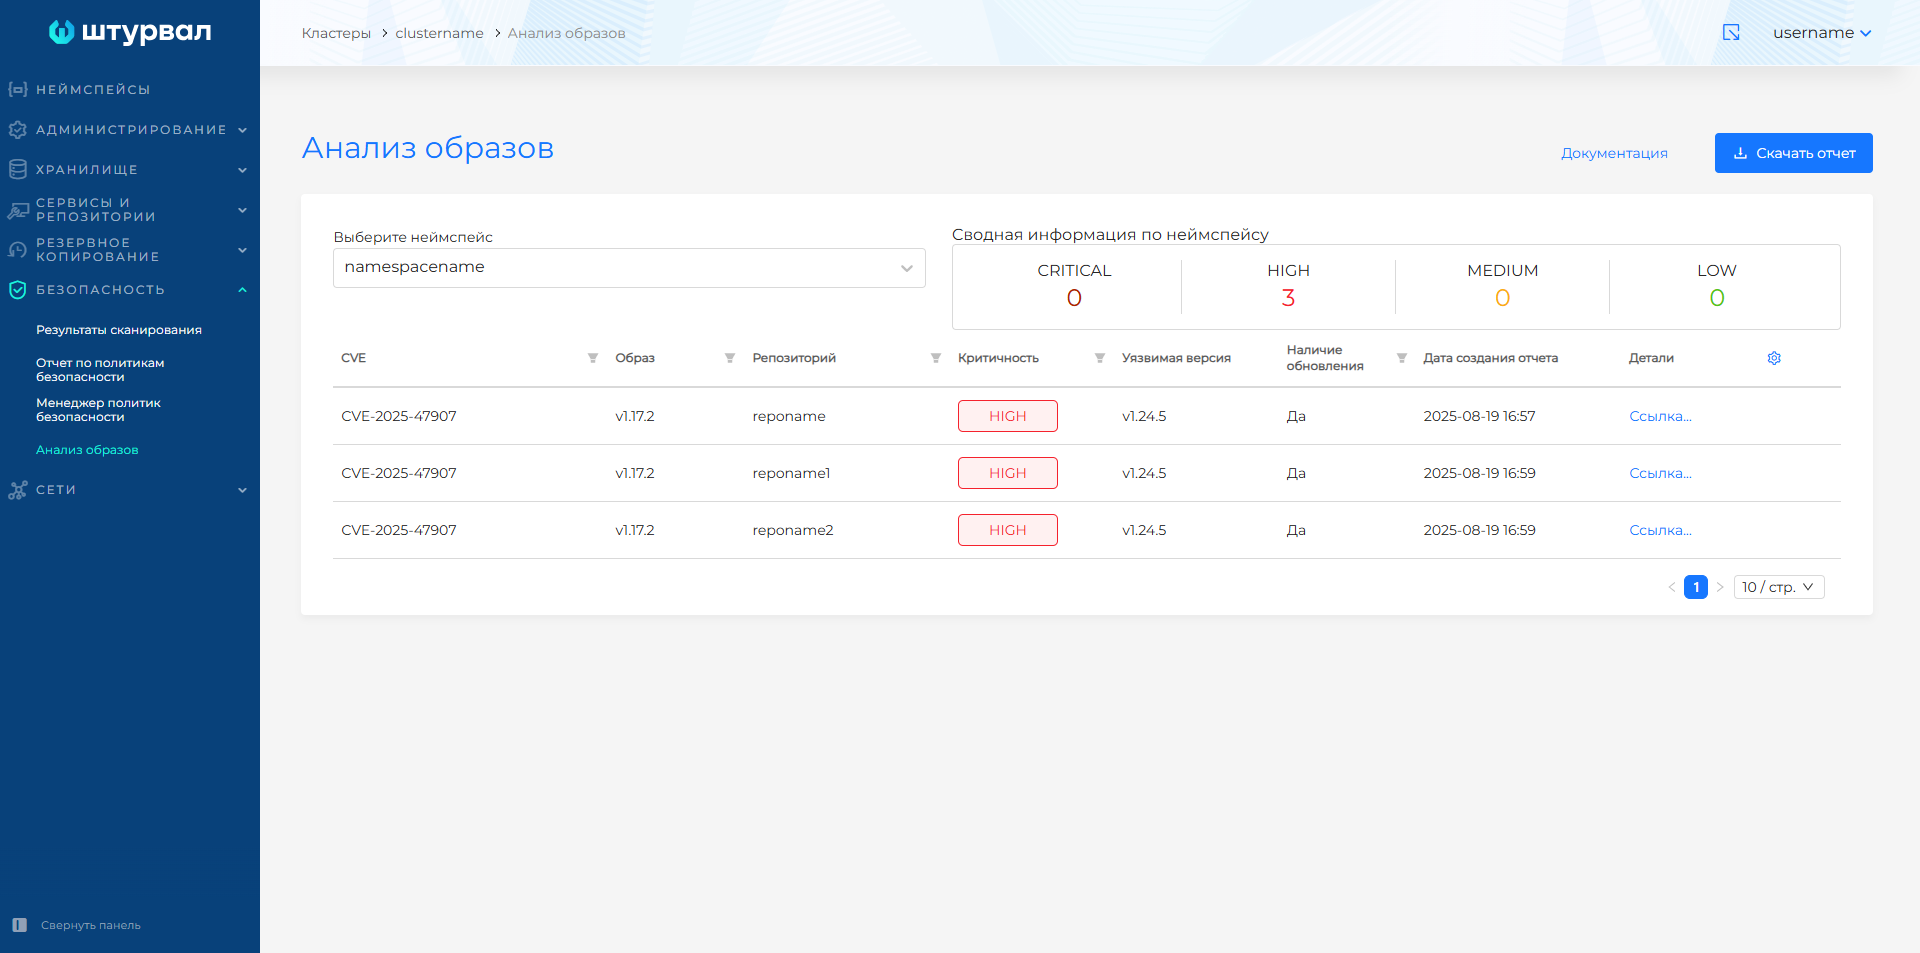
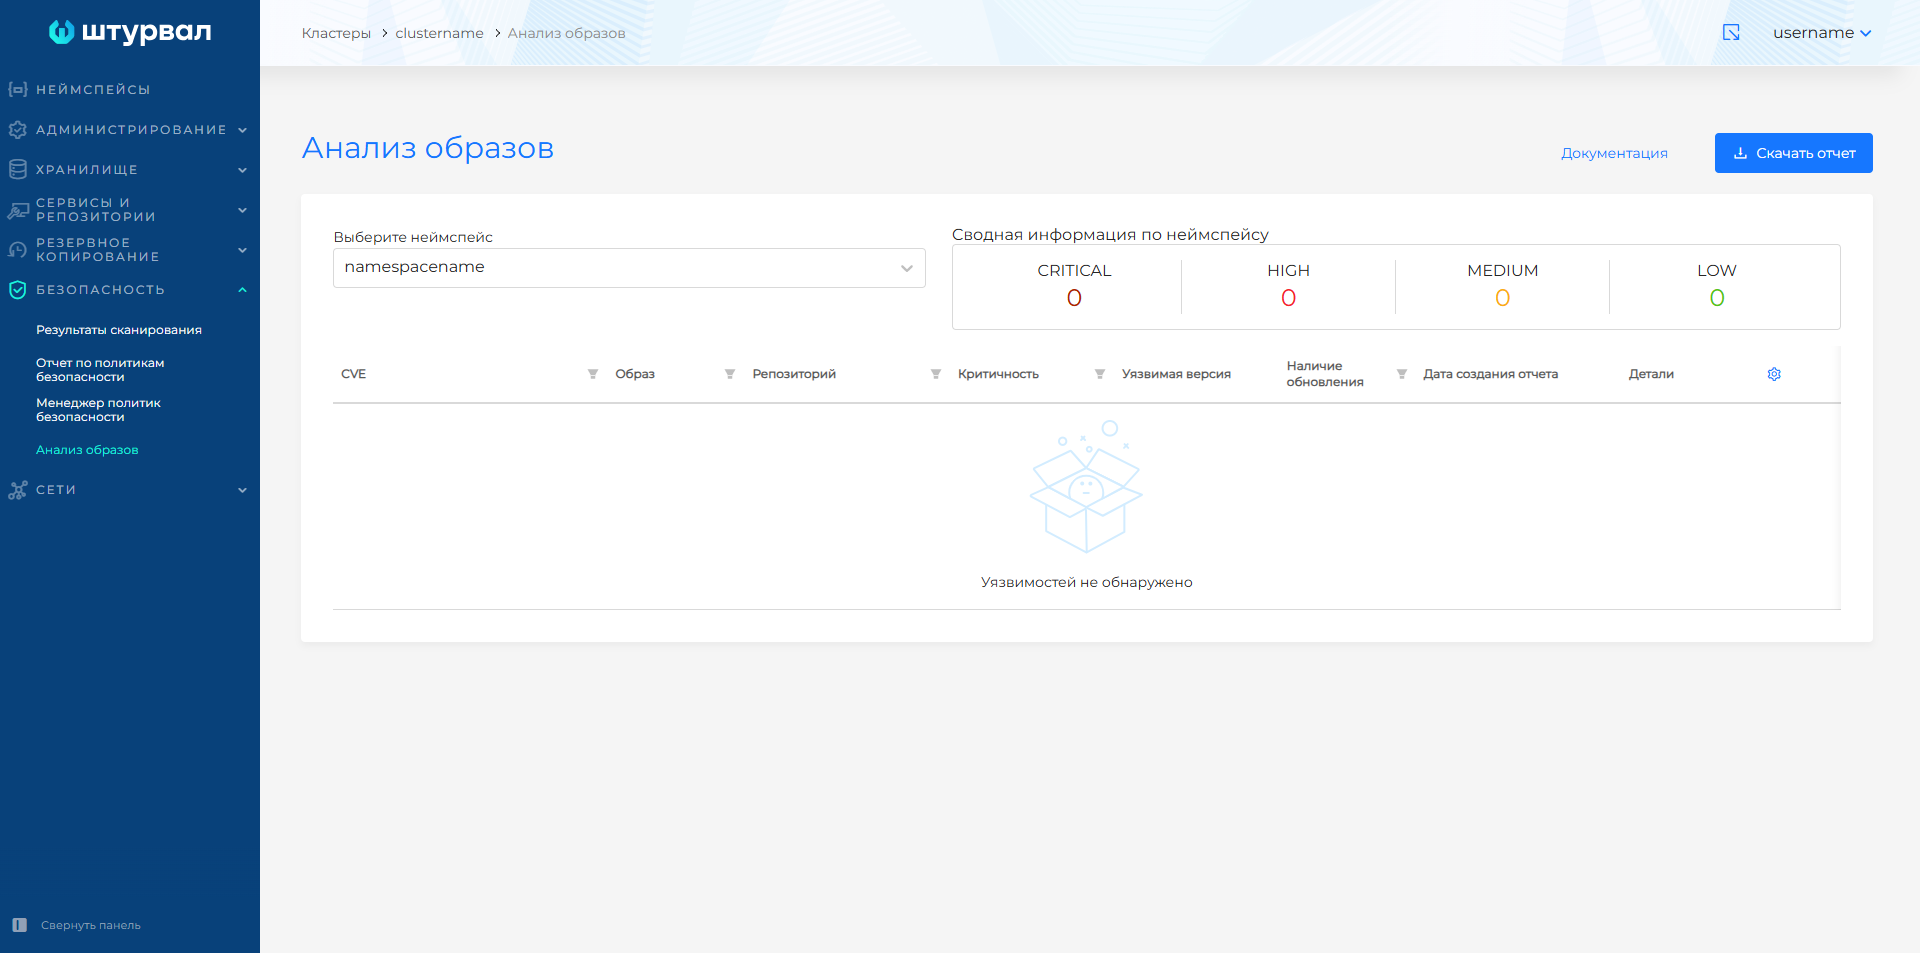
- Реализован механизм доставки Vulnerability Exploitability eXchange (VEX) в платформу и управление подключением VEX для исключения размеченных уязвимостей из отчетов анализа образов.
Исправлено
- Ошибки
shtilпри инсталляции кластера управления:- с rootless Podman на ALT Server 10, Astra Linux 1.7.5 и Debian 11;
- ошибка проверки kube-apiserver с rootless Podman на Astra Linux 1.8;
- сохранение объектов кластера после неуспешной установки;
- ошибка удаления при потере связи с провайдером.
- Сохранение IP Ingress на хостах после удаления кластера на провайдере Shturval v2.
- Сохранение прежнего режима управления сервиса после применения SSP с измененным режимом.
- Некорректная работа egress gateway: VIP поднимается на узле с заданным лейблом, при переезде VIP с прежней ноды лейбл снимается и трафик кластера не ломается, политика для нескольких неймспейсов применяется корректно, а количество egress gateway не ограничено.
- Игнорирование изменений в спецификации ShturvalServiceConfig сервисов из-за зависания контроллера
shturval-servicesпри длительной эксплуатации. - Ошибка отображения кастомных ресурсов с одинаковым kind в разных API группах.
- Исправлен счётчик проблемных NCI: конфигурации, не назначенные к применению ни на одном узле кластера, больше не считаются проблемными.
- Ошибка перевыпуска сертификатов Kubernetes.
- Отсутствие восстановления кластерного ресурса вместе с неймспейсным из одной резервной копии.
- Сохранение неймспейса velero в копии при обновлении данных планировщика резервных копий.
- Сбой отображения настроенной конфигурации Keycloak в интерфейсе, если после настройки в интерфейсе конфигурацию изменить через применение SSP к shturval-auth.